piwik no script img

Angriffe auf Kühlanlagen Eiskalt erwischt

Tanja Tricarico

Kommentar von

Tanja Tricarico

Die Cyberattacken zeigen, wie verwundbar unsere Versorgung mit Lebensmitteln ist. Und wie sehr der Schutz kritischer Infrastruktur vernachlässigt wird.
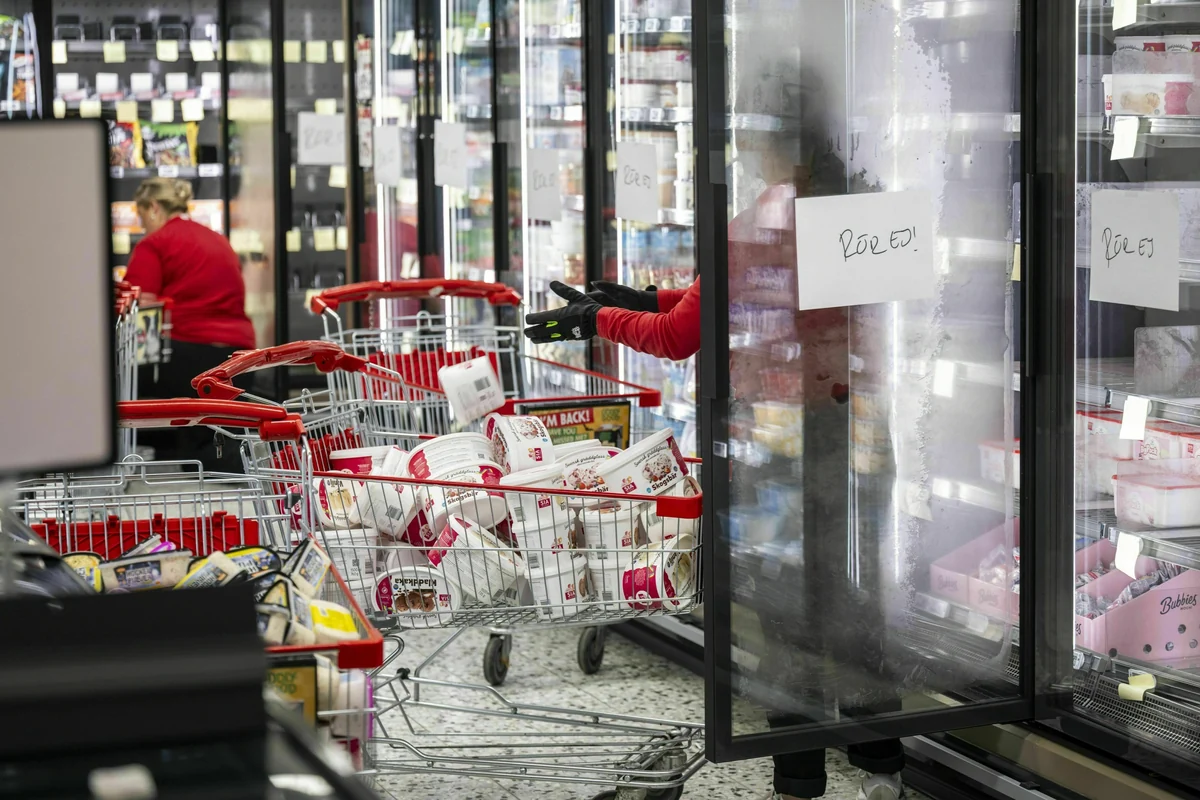
E s gibt Attacken, die lassen uns kurz staunen und verschwinden dann wieder aus der persönlichen Wahrnehmung. Und es gibt Attacken, die für Hilflosigkeit und Verunsicherung sorgen. Letzteres haben die Tä­te­r:in­nen hinter den Cyberangriffen auf Kühlsysteme in etlichen Supermärkten Europas auf jeden Fall geschafft.

Unsere Versorgung mit Lebensmitteln ist verwundbar – und dies offenbar mit recht einfachen Mitteln. In Frankreich wurden bereits Anfang Oktober digitale Steuerungssysteme von Gefriertruhen und Kühlschränken in Einkaufsläden aus der Ferne manipuliert. Jetzt folgen Schweden, Italien, Belgien, Estland, Finnland und Deutschland.

Statt gekühlt wurden die Lebensmittel eher gegart, auf soften 50 Grad. Die Nahrungsmittel haben die Hitzeattacke nicht überlebt und mussten größtenteils entsorgt werden. Der verursachte Gesamtschaden dürfte Hunderttausende Euro betragen.

Das Logo der taz: Weißer Schriftzung t a z und weiße Tatze auf rotem Grund.

taz debatte

Die taz ist eine unabhängige, linke und meinungsstarke Tageszeitung. In unseren Kommentaren, Essays und Debattentexten streiten wir seit der Gründung der taz im Jahr 1979. Oft können und wollen wir uns nicht auf eine Meinung einigen. Deshalb finden sich hier teils komplett gegenläufige Positionen – allesamt Teil des sehr breiten linken Meinungsspektrums.

Die Lebensmittelversorgung und damit auch die Kühlketten zählen zur kritischen Infrastruktur, die besonders im Fokus von Supermarktinhabern und Firmen stehen müssen. So schreiben es entsprechende Gesetze vor. Doch selbst in hoch digitalisierten Zeiten, in denen Begriffe wie hybride Kriegsführung, Sabotageakte oder Cyberkriminalität zum Standardrepertoire möglicher Gefahrenlagen gehören, ist die Sicherung solcher Systeme offenbar noch immer nicht ganz oben auf der Agenda der Unternehmen angekommen.

Gibt es unabhängige Netzwerke, die Versorgungskreise voneinander trennen? Sind die Passwörter sicher, um auf die digitalen Systeme zuzugreifen, und gibt es einen „doppelten Boden“, also eine alternative Überwachung der Kühlung? Vielleicht sogar ganz menschlich, also in Form von Personal, das die Temperaturen ab und an kontrolliert? Ganz zu schweigen von Notfallplänen, wenn ein System ausfällt.

Erschreckend sind in den aktuellen Fällen sowohl die politischen Antworten als auch die Äußerungen der Unternehmen, so naiv und hilflos, wie sie daherkommen. Es brauche mehr Anstrengung beim Schutz von digitaler Gebäude- und Betriebstechnik, sagt etwa Digitalminister Karsten Wildberger (CDU). Und Firmen stellen überrascht fest, dass im KI-Zeitalter Attacken diffiziler, schneller und durchschlagender werden. Tja, wer hätte gedacht, dass Digitalisierung nicht nur Personalkosten einspart, sondern auch Nebenwirkungen hat.

Noch ist unklar, wer hinter den Cyberattacken steckt. War es Sabotage – gar initiiert von „fremden Mächten“? War es gewöhnliche Kriminalität von Täter:innen, die die Inhaber der Supermärkte erpressen wollen? Klar ist, dass mehr Bewusstsein für den Schutz kritischer Infrastruktur nicht bloß eine Option ist, sondern alternativlos.

Tanja Tricarico

Tanja Tricarico ausland

Schreibt über Außen- und Sicherheitspolitik, Entwicklungszusammenarbeit, früher auch Digitalisierung. Host der Fernverbindung, dem Auslands-Podcast der taz. Privat im Einsatz für www.geschichte-hat-zukunft.org
Mehr zum Thema

55 Kommentare

  • Rptr

    Ich möchte nur mal erwähnen dass das mit den 50°C bei Kühltruhen nicht möglich ist. Alle quatschen diesen Unsinn einfach nach.

  • Nordlicht4711

    Absolute Sicherheit gibt es nicht. Es wird nicht der letzte Vorfall dieser Art sein. Ich erwarte auch dass irgendwann mal die IT einer Stadt (war da nicht mal was in Berlin?) oder eines ganzen Bundeslandes brach liegt. Irgendwelche Einfallstore durch Altsysteme oder menschliche Fehler wird es immer geben. Und das weiß auch jeder. Verhindern muss man systematische Probleme.

    Im Grunde ist nicht viel passiert. Europaweit gerade mal ein Schaden von mehreren 100k. Es waren lediglich Einzelsysteme betroffen. Das ist zu verschmerzen.

  • Kirsten Petersen

    Nicht nur über die Lebensmittel sind wir verwundbar, sondern über alle Systeme deren Abläufe digital gesteuert sind. Dies ist nur ein Warnschuss und ein Anfang. Ein wirklich sicheres System gibt es nicht. Die Hacker werden immer besser. Auch dank KI. Aber wir wollen uns ja digital nicht abhängen lassen und es wird als Fortschritt angesehen. Alles möglichst ohne Personal und digital erledigen, bald auch bargeldlos sein und und und. Wir optimieren uns zu Tode. Aber wozu? Wird unsere Gesellschaft dadurch glücklicher, haben wir mehr Freizeit, mehr Lebensqualität. Das ist alles Augenwischerei. Dabei sehe ich mich nicht als Technikfeindin an oder als jemand die Angst vor Neuerungen hat. Aber wenn ich die Entwicklung in der wir uns gerade befinden betrachte, dann empfinde ich das keineswegs als Fortschritt. Im Gegenteil. Und das Problem ist, dass es bald keine Alternativen mehr dazu gibt. Das man keine Wahlmöglichkeit mehr hat. Das man mitmachen muss. Und komischer Weise scheint das sehr vielen zu gefallen. Auch denjenigen, die sich sonst immer gleich beschweren, dass alles überreguliert ist. Wir sind doch schon längst nicht mehr frei in unseren Entscheidungen.

    • Mondschaf26

      @Kirsten Petersen:

      „Wir optimieren uns zu Tode. Aber wozu? Wird unsere Gesellschaft dadurch glücklicher, haben wir mehr Freizeit, mehr Lebensqualität. Das ist alles Augenwischerei." Da sagen Sie was...


      „Wer fast nichts braucht, hat alles“. (Horst Eckert - hier zu lesen:) taz.de/Tigerenten-...-ist-tot/!6227285/

  • Astrid Sehnefeld

    Vielleicht sollte man nicht alles digitalisieren 🤷


    Es gibt Zeitschaltuhren, Personal ist auch 6 von 7 Tagen in der Woche da - in vielen Supermärkten von 6 bis 22 Uhr...


    Wieso man für Sonntage und die paar Stunden nachts Kühlanlagen digitalisieren muss erschließt sich mir nicht.


    Nicht alles was geht ist auch sinnvoll.


    Wahrscheinlich braucht es ein paar solcher Attacken das die Menschen wieder mit dem Kopf denken.


    Ein bisschen weniger Technik ist manchmal Gold wert - und billiger in der Anschaffung und rohstoffschonender ist es auch

    • Herma Huhn

      @Astrid Sehnefeld:

      Das Personal ist eben nicht 6 Tage zehn Stunden da. Wer da ist, sind Mindestlöhner, die die Kühltruhen einräumen können. Denen erklärt niemand, wie die Teile funktionieren. Denen erklärt auch niemand, wie man Temperaturen überprüft oder wie man erkennt, ob eine Truhe abgetaut werden muss.


      In manchen Supermärkten erklärt man den Leuten nicht einmal, was eine Kühlkette ist und dass die Paletten nicht eine halbe Stunde neben der Truhe stehen dürfen, bis man Zeit hat, die Pakete umzulagern.


      Leute die Ahnung haben, kosten Geld. Insbesondere wenn die Truhe mal blöd tickt, braucht es jemanden, der sich auskennt, damit das Gerät nicht drei Tage stillsteht, bevor jemand Zeit hat, es zu reparieren.


      Aber auch im Management hat halt nicht jeder Ahnung, sonst hätten die Attacken nicht zwei Wochen nach der ersten Meldung immer noch über die gleiche Sicherheitslücke stattfinden können.


      Achja, rohstoffschonender ist es gerade nicht mit der alten Technik. Die digitalen Geräte können zielgenauer gesteuert und damit insgesamt energieärmer betrieben werden.

      • Blutsbruder WinnePuh

        @Herma Huhn:

        So nicht ganz richtig, hab im Ladenbau gearbeitet und alle Tiefkühltruhen, ob online oder nicht, geben sehr penetrante Pieptöne von sich, denen auch der ausgebeutetste Mindestlöhner nachgehen wird, spätestens wenn sich die Kundschaft beschwert. Und was nützt nachts die Information an irgendwelchen Datapanels, da wird kein Swatteam losgeschickt um die Kühlkette zu verteidigen. Der Filialleiter weiß es dann vielleicht nen paar Stunden früher, aber ausgeräumt wird das trotzdem erst frühs. Zudem repariert wird da vor Ort gar nichts, da rücken dann Nachts die Handwerker an um das Gerät zu tauschen, welches dann eingelagert wird. Ob die dann in Mengen zum Hersteller zur Reperatur geschickt werden oder verschrottet, kann ich leider nicht sagen.

  • Günter Picart

    Inzwischen wurden auch Blutbanken angegriffen und Blutkonserven für Notfälle in Deutschland auf 110 Grad erhitzt und damit unbrauchbar gemacht. Alles KI-gesteuerte Schwerverbrechen, nicht zum Lachen!

    • Rptr

      @Günter Picart:

      Das Thermostat der Blutbank wurde auf 100°C eingestellt, das heißt aber nicht dass diese Kühltruhe auf 100°C heizt, das geht nämlich nicht. Es sind nach wie vor Kühltruhen, die können nicht heizen.

    • Westlahn

      @Günter Picart:

      Meine Info ist, dass die Blutkonserven nicht unbrauchbar wurden, weil der Hack entdeckt wurde. Aber das Detail ist fast gleichgültig für die Erkenntnis: wir werden auf allen vorstellbaren Ebenen angegriffen.

  • shitstormcowboy

    So geht hybrider Krieg, man legt die Lebensmittelversorgung lahm. Und eben wurde gemeldet, dass in Frankreich die Kühlung der Blutkonserven angegriffen wurde. Was muss noch passieren damit der letzte Zweifler kapiert, dass Russland nicht unser Freund ist. Und die ewigen Beweiskettenführer werden daran auch nichts ändern.

  • Bambuspanda

    Also nach den gestrigen Nachrichten auf Arte und ZDF, sind wohl fast alle Betroffenen Kunden eines Unternehmens, die solche Kühlanlagen wartet und betreut.


    Das diese Kühlanlagen mit dem Internet verbunden sind, resultiert daraus, dass sie zentral gesteuert, gewartet und gegebenen Falls auch repariert werden können ohne einen Techniker hinschicken zu müssen (also die immer gleiche Begründung der Kostenersparnis).

    Nach den ersten Vorfällen in Frankreich, brachte dieser Konzern ein Sichheitsupdate heraus und soll allen ihre Kunden mitgeteilt haben, dass diese umgehend das neue Sicherheitsupdate für ihre Kühlanlagen aufspielen.


    Dies aber sollen nicht alle gemacht haben und sind nun zu Schaden gekommen.

    Ich habe mich gestern nach diesen Nachrichten dann schon noch gefragt, warum dieses Unternehmen nicht selbst bei allen das neue Sicherheitsupdate aufspielen konnte, wo sie doch aus Kostengründen, diese Anlagen zentral wartete?

    Na ja, wie auch immer?


    Ich weiß schon warum ich mir, so lange wie es möglich ist, keine solcher Geräte kaufe, mit denen ich mit meinem Phone Heizung, Kühlscharnk usw., sogar von unterwegs steuern kann.

    • Westlahn

      @Bambuspanda:

      Für den privaten Nutzer ist die Fernsteuerung komplett sinnlos: Wann muss man da die Temperatur von Kühl- oder Eisschrank so dringend ändern, dass man das nicht von zuhause machen kann?


      Eine Espressomaschine kann dann zwar einen Kaffee machen - der ist aber kalt, wenn man nach Hause kommt.


      Eine simple Zeitschaltuhr wäre, wenn überhaupt, sinnvoller.

    • Herma Huhn

      @Bambuspanda:

      Das Unternehmen kann mittels Software die Kühlschränke steuern.


      Damit dies gelingt, muss die Software aber im Kühlschrank installiert sein.


      Diese Installation per Fernzugriff standardmäßig zu erlauben, hätte ein noch größeres Sicherheitsrisiko dargestellt als die Steuerung selbst.

  • F. Tee

    Viel Gerede, wenig Substanz. Ausdrücklich auch in Kommentaren.


    Was ist passiert? Ein Gerät, welches Kühlanlagen verwaltet und die Kühlkette mit dokumentiert wurde ans Internet angeschlossen. Ohne VPN; direkt; per Portfreigabe. Die Loginseite war damit für Jederman erreichbar. Der "Hack" war eine erstmals 2025 erwähnte Hintertür des Herstellers. Das zweitemal wurde sie genauer im August 2026 dokumentiert. Das einzige was man für ein Passwort brauchte war diese Dokumentation, und das aktuelle Datum, aus welchem sich das Passwort erzeugen liess.

    Das Problem ist die Backdoor, eine gewisse Faulheit das Gerät z.b. per VPN abzusichern, und fehlende Reaktion der Betreiber dieses nach den ersten Attacken selbst aktiv zu werden.


    Stecker zum Internet raus hätte gereicht. Alles hätte weiter funktioniert, die Kühlkette wäre weiterhin dokumentiert gewesen. Updates standen teilweise sogar auch zur Verfügung.

    Die Frage die man hier definitiv stellen muss: Warum haben *jetzt* betroffene Betreiber nichts aus den Vorkommnissen in Frankreich gelernt und warum haben sie nicht reagiert?

    • Bolzkopf

      @F. Tee:

      WLAN hat kein Stecker ...


      ... es sei denn sie wollen gleich alle Kassenteminals mit deaktiveren ...

  • fly

    Das etwas hämische, nicht besonders faktenreiche Geraune trägt leider nicht viel zur Aufklärung bei. Entsprechend fallen auch die Kommentare aus, muss alles am Internet hängen, wieso können Tiefkühler auf 50Grad heizen etc. Alle diese Punkten sind berechtigt. Aber ab und an die Temperatur kontrollieren reicht heute eben nicht mehr aus um die Kühlkette zu dokumentieren. Aber die Schlussfolgerung ist ohne Zweifel richtig - mehr (Bewusstsein für) Sicherheit im Internet ist wichtig! Hoffentlich reicht das auch im Zeitalter der KI.

    • Westlahn

      @fly:

      Aber der zentrale Punkt ist hier nicht so sehr das technische Versagen - das ist für sich übel genug, denn offensichtlich gibts da merkwürdige Steuerungsregeln.


      Zentral ist das menschliche Versagen: Wieso war den "Verantwortlichen" die Sicherheit ihrer Anlagen gegen Angriffe offensichtlich so egal?


      Kein 12-jahriger, der im IT-Kurs nicht komplett weggedämmert ist, vergibt heute noch solche Passworte.

  • Machiavelli

    Das Problem in Deutschland ist wir brauchen digitalisierung weil wir aufgrund des demographischen Wandels nicht die Arbeitskräfte haben ohne auszukommen. Aber wir wollen nicht in die IT Industrie und Sicherheit investieren. Ich kenne private Forenbetreiber die mehr Arbeitszeit in Datenschutz und IT Sicherheit stecken als das durchschnittliche mittelständische Unternehmen. IT gilt zu vielen in Deutschland noch als Spielerei.

  • Humble in the jungle

    "Vielleicht sogar ganz menschlich, also in Form von Personal, das die Temperaturen ab und an kontrolliert? "

    Dürfte nicht so viel bringen, wenn die Temperatur innerhalb weniger Stunden auf bis zu +50 Grad angehoben werden kann. Dafür eignen sich dann besonders gut die Nacht oder der Sonntag/Feiertage.


    Für mich stellt sich die Frage, warum die Kühlungen unbedingt mit dem Internet verbunden werden müssen.

    • Westlahn

      @Humble in the jungle:

      Naja, wenigstens eine Message an die Marktleitung wäre sinnvoll, wenn die Temperatur steigt und Grenzwerte überschreitet. Dazu bräuchte es keine europaweite Zentralsteuerung. Das wäre einfach und billig. Aber was passiert nach so einer Meldung.

      • Mondschaf26

        @Westlahn:

        Und diese „Message" wird vom Kühlregal automatisch via Internet verschickt.

        • Westlahn

          @Mondschaf26:

          Nicht unbedingt. Ein Device mit SIM-Karte könnte eine SMS schicken, das kann durchs Telefonnetz gehen...

      • Chris McZott

        @Westlahn:

        Dazu wäre ein zweites separates (ebenfalls) digitales System nötig. Teuer und auch das könnte gehackt werden.

  • Westlahn

    Bisher gelten Lebensmittelmärkte und deren Belieferungslogistik juristisch (!) m.W. nicht als kritische Infrastruktur. Möglicherweise haben sich Verantwortliche darauf ausgeruht. Oder es fehlte schlicht die Phantasie, was ein solcher Hack bewirken kann. Und Lebensmittel wegschmeissen zu müssen ist nicht das hässlichste Szenario.

  • Westlahn

    Viertens. Jeden Tag werden in diesen Kühlanlagen die verkauften Mengen ersetzt. Das erfordert ein eingespielte Kühllogistik mit festgelegten Mengen, Wegen, Fahrzeugen und Zeiten.


    Wenn plötzlich in hunderten Märkten kurzfristig der komplette Inhalt neu bestückt werden muß, fehlen für solche Mengen kurzfristig die notwendigen Produkte, Lieferketten, Fahrzeuge, Zeiten und fahrerInnen.

  • Westlahn

    In Frankreich wurden hunderte zentral gesteuerte Anlagen gehackt. Und offensichtlich können oder wollen viele andere in Europa, die solche Anlagen betreiben, nicht kurzfristig sicherstellen, dass ihre Anlagensteuerung sicher ist. Es müsste schnell feststellbar sein, welche Systeme und Betreiber betroffen sind. Und wer für das Versagen verantwortlich ist. Das ist nicht nur ein Fall der von Versicherungen abgewickelt wird.


    Ich formuliere drastisch: da müssen Köpfe rollen. Bildlich gesprochen. Und das nicht nur bei ein paar IT Angestellten. Sondern auch bei Vorständen und Geschäftsführungen. Bei den technischen Dienstleistern. Und den Lebensmittelketten.


    Aber dieses " Führungspersonal" wirkt irgendwie abgetaucht.

    • Mondschaf26

      @Westlahn:

      „Aber dieses ,Führungspersonal' wirkt irgendwie abgetaucht."


      --


      Das schwimmt im Früh-Tau.

  • Jungle Warrior

    Ich bin kein Techikfeind aber warum müssen Kühlschränke, Eierkocher, und Kaffeemaschinen online sein ? Verstehe. Um bequem aus weiter Entfernung die Steuerung regeln zu können etc pp. Es lief doch bis vor kurzer Zeit aber auch ohne. Wir machen uns leider mit dieser Technik immer angreifbarer, durch ihren inflationären Einsatz.

    • Günter Picart

      @Jungle Warrior:

      Es gibt Vorschriften, an die Subermarktze sich halten müssen, unter anderem die ununterbrochene Überwachung der Kühlkette. Das funktioniert nur zuverlässig, wenn die Kühlanlagen kontinuierlich zentral über das Internet überwacht werden.

      • hornyunicorn

        @Günter Picart:

        Es wäre ja jetzt technisch durchaus nicht undenkbar, ein System einzurichten, das Informationen rausfunkt -- zum Beispiel die aktuellen Temperaturwerte im Kühlschrank -- aber von aussen nur über eine physische Schnittstelle Steuerungsinformationen erhält und nicht übers Internetz...

      • Westlahn

        @Günter Picart:

        Wenn es die Vorschrift gibt (es ist bestimmt eine EU-Regel, oder?), dass die Kühlkette ununterbrochen "überwacht" werden muss, dann besagt "Überwachung" nur: man muss bemerken dass Temperaturgrenzen gebrochen werden. Offenbar gibt es keine Vorschrift, etwas dagegen zu tun.


        "Das funktioniert nur zuverlässig, wenn die Kühlanlagen kontinuierlich zentral über das Internet überwacht werden."


        Der Satz ist doch hoffentlich Satire, oder? Es funktioniert ja offensichtlich nicht zuverlässig, WEIL die Kühlanlagen zentral über das Internet "überwacht" werden.


        BTW: Wenn es seit den 70ern analog gesteuert wurde - sind aus dieser Zeit Ausfälle in der gegenwärtigen Größenordnung und Häufigkeit bekannt ? Mir jedenfalls nicht. Und in der "old school" Variante, führt ein technisches Versagen zu einer Schweinerei in EINEM Laden. Nicht in mehreren Hundert.


        Übers Internet ist schließlich noch die Möglichkeit vorhanden, die Waren nach Ladenschluß aufzutauen. Oder vor Ladenöffnung wieder einzufrieren. So wie die "Überwachung" funktioniert, würde das offenbar unbemerkt bleiben. Es würde verkauft und hätte entsprechende Folgen für die Kunden.

      • Jungle Warrior

        @Günter Picart:

        Kühlkette. Kenn ich. Habe in der Gastro gearbeitet Da gibt es einen Standard seit den 70ern ca. Alles analog, bis vor ein paar Jahren. Das Problem muss also wo anders liegen.

        • FriedrichHecker

          @Jungle Warrior:

          Das Problem liegt darin, dass wir in vielen Bereichen nicht mehr die Vorschriften und Behörden wie in den 70ern haben.

          Damals hatte wir Aufsichtsbehörden, die Sachverhalte geprüft haben.

          Heute haben wir in vielen Bereichen Stempelbehörden, die sich von den Unternehmen die inzwischen gesetzlich vorgeschriebenen Nachweise frei Haus liefern lassen und Prüfung nach Aktenlage betreiben...

    • Oma

      @Jungle Warrior:

      Es geht hier nicht im Eierkocher und Kaffeemaschinen, sondern um hochkomplexe logistische Ketten, die effizient und just in time arbeiten müssen. Das geht nur mit IT. Dass man da den Sicherheitsaspekt unterschätzt hat, ist bitter, aber Versicherungen und Rückversicherer werden hoffentlich schnell für eine deutliche Verbesserung der Standards sorgen.

      • Westlahn

        @Oma:

        Ich könnte mir vorstellen, daß Hausratversicherungen neugierig darauf wären, wieviele smart devices mit Internetverbindung betrieben werden. Es könnte sich bald ein Absatz in Verträgen finden, der die Worte "grob fahrlässig" enthält.


        Oder im Marketing der Versicherungen macht man eine Flasche Schampus auf, denn eine schönere Begründung für die Erhöhung der Raten lässt sich nach diesem europaweiten Hack kaum denken.

      • Jungle Warrior

        @Oma:

        Es ist mir schon klar um was es geht. Umso schlimmer. Eine Blutbank wurde scheinbar auch schon gehackt und ich bin neulich mit dem ICE auf der Strecke stehen geblieben. Kompletter Software Ausfall. Keine Weiterfahrt mehr möglich. Die DB betreibt ihre Systeme in den Zügen mit Microsoft Windows. Finde den Fehler.

        • FriedrichHecker

          @Jungle Warrior:

          "Die DB betreibt ihre Systeme in den Zügen mit Microsoft Windows. Finde den Fehler."

          Der Fehler ist der ganze Satz...

          Unter Windows laufen bestenfalls die Anzeigen zur Fargastinformation. Alles andere - insbesondere im sicherheitsrelevanten Bereich - ist behördlich freigegebenes, proprietäres Zeug aus den Häusern Alstom (ggf. Ex-Ericsson), Hitachi (ggf. Ex-Thales, Ex-SEL) oder Siemens.

          Woher ich das weiß? Ich hatte das zweifelhafte Vergnügen, die Freigabe durch das Eisenbahnbundesamt von gut 63.000 Dokumentation zu Softwarecode für ein Esenbahnfahrzeug begleiten zu dürfen...

  • taz.manien

    Wir wollen alles digitalisieren, diese Cyber-Attacke zeigt sehr eindringlich wie naiv das ist.

    Der historische Präzedenzfall: Landkreis Anhalt-Bitterfeld

    Was ist passiert: Diese Cyber-Attacke war der folgenschwerste Angriff der deutschen Kommunalgeschichte, bei dem der Landkreis am 10. Juli 2021 als erste deutsche Behörde überhaupt den digitalen Katastrophenfall ausrufen musste. Die Folgen: Die Verwaltung war über Monate hinweg faktisch handlungsunfähig. Bürger konnten keine Autos anmelden, kein Elterngeld beantragen und keine Sozialleistungen ausgezahlt bekommen. Der Wiederaufbau der IT-Infrastruktur zog sich über fast ein Jahr hin und kostete Millionen.

    100% ige Sicherheit gibt es nicht!

    • Oma

      @taz.manien:

      100%ige Sicherheit gibt es nicht, aber den Dilettantismus deutscher Behörden würde ich jetzt nicht exemplarisch sehen.

  • Il_Leopardo

    Was ist ein digitales System wert, dass keinen Alarm schlägt, wenn die Temperaturen in den Kühlschränken steigen - gar nichts.

    • Oma

      @Il_Leopardo:

      Der Cyber-Angriff hat die Kühlschränke wohl in den Abtaumodus geschaltet, in dem dieser Alarm nicht greift.

    • Strolch

      @Il_Leopardo:

      Ein System schlägt aber nur Alarm, wenn es einen Fehler sieht. Und der liegt nicht vor, wenn man bewusst auf 50 Grad erhöht. Es müsste daher ein zweites, also überwachendes System dazu.

      • Il_Leopardo

        @Strolch:

        Der Einbau eines Temperaturfühlers, der Alarm schlägt, wenn die Temperatur höher als wünschenswert steigt, sollte nicht allzu schwer und teuer sein.

  • Apfelesser

    Nur wer sich in's Netz hängt kann sich darin verstricken.


    Bin gespannt, was für Alltagsdinge noch so gehackt werden.


    Warum einfach und sicher, wenn's auch über das www geht?

  • Christoph

    Ich verstehe sowieso nicht warum heute wirklich jeder Mist am Internet hängen muss. Kühlschränke können auch heute noch ohne auskommen. Das ist eine gefährliche Entwicklung. Auch Autos sind betroffen. Was passiert wohl wenn sie von Ferne manipuliert werden?

    • Günter Picart

      @ Christoph:

      Bei Supermärkten ist der Internetanschluss der Kühlanlagen unerlässlich, weil die Kühlkette sonst nicht lückenlos überwacht werden kann, und das ist nunmal Vorschrift.

  • Semon

    Man sollte sich ma fragen, warum zum Henker heute alles über das Internet steuerbar sein muss? Ich hatte schon mal einen Velux-Rolladen im Haus, dessen Fernsteuerung nur über einen Server im Internet funktionierte. Das gleiche gilt für viele andere Haussysteme.


    Wozu müssen Kühltruhen programmierbar und zentral fernsteuerbar sein?

    • Oma

      @Semon:

      Die Programmierbarkeit spart Personal und ist in der Regel weniger fehleranfällig, als wenn sich Mitarbeiter vor Ort darum kümmern müssen. Ketten mit zahlreichen Filialen brauchen dafür Internet, wenn sie nicht über ein Intranet verbunden sind. Betroffen waren veraltete Systeme ohne ausreichenden Schutz. Ich gehe davon aus, dass die Versicherungen ganz schnell drastische Zuschläge für solche alten Anlagen verlangen werden.

  • Axel Berger

    Und immer weiter geht der Trend zur "App" und zum Digitalzwang, sein es der Nahverkehr, Bezahlsysteme, Zugangskontrollen oder Ausweise. Das Traditionelle ist oft mühsamer, aber dafür ausfallsicher.

    • Herma Huhn

      @Axel Berger:

      Naja, ob ein menschlicher Mitarbeiter, der keinen Bock auf seinen Job hat, so viel sicherer ist als eine digitale Lösung, sofern sie korrekt mit allen Sicherheitsupdates ausgestattet ist.


      Die meisten Supermärkte benutzen die Technik, weil ihnen versprochen wird, dass genau das Szenario, das jetzt eingetreten ist, nicht eintreten wird. (Die Titanic lässt grüßen - jede neue Technik ist so lange unfehlbar, bis der Fehler aufgetreten ist.)

      • Blutsbruder WinnePuh

        @Herma Huhn:

        Naja, so nen Mitarbeiter musste erstmal finden, Kontakt herstellen, bestechen und dann haste grade mal einen Supermarkt attackiert und Unmengen verfolgbare Spuren hinterlassen und dann musste das hundertemal Europaweit koordinieren, puh ganz schön viel Arbeit. So kann ein Hacker mit nen bissl KI-Unterstützung von Petersburg/Pjöngjang/Teheran oder Oberammergau aus alles alleine machen, ist doch super praktisch, spart jede Menge Arbeit.

      • Westlahn

        @Herma Huhn:

        "Naja, ob ein menschlicher Mitarbeiter, der keinen Bock auf seinen Job hat, so viel sicherer ist als eine digitale Lösung, sofern sie korrekt mit allen Sicherheitsupdates ausgestattet ist."


        Diese(r) Mitarbeiter(in) ruiniert dann einen Laden, aber keine 300 .


        Die letzten Tage haben bewiesen, dass die Internetsteuerung und -"überwachung" eben NICHT sicherer ist. Es ist keine Frage mehr.


        Sicherheitsupdates gibt's nicht unbegrenzt. Schon gar nicht, wenn es den Hersteller nicht mehr gibt. Oder der in China sitzt.

    • Deep South

      @Axel Berger:

      Na ja. Is noch nicht lange her, da gabs ne Reihe von Anschlägen auf ganz "traditionelle" Kabelbrücken, Bahnstrecken und Umspannwerke. Täter waren keine Hacker professionellen Geheimdienste und konnten mit sehr simplen Mitteln zuschlagen. Die allgemeine Infrastruktur ist überall zu leicht angreifbar.

      • hornyunicorn

        @Deep South:

        Daher: analog und dezentral. Die fünf Euro in meiner Hosentasche, und der Fuffi in deiner -- da kommt Putins langer Arm vorerst nicht ran.